นโยบายความปลอดภัย
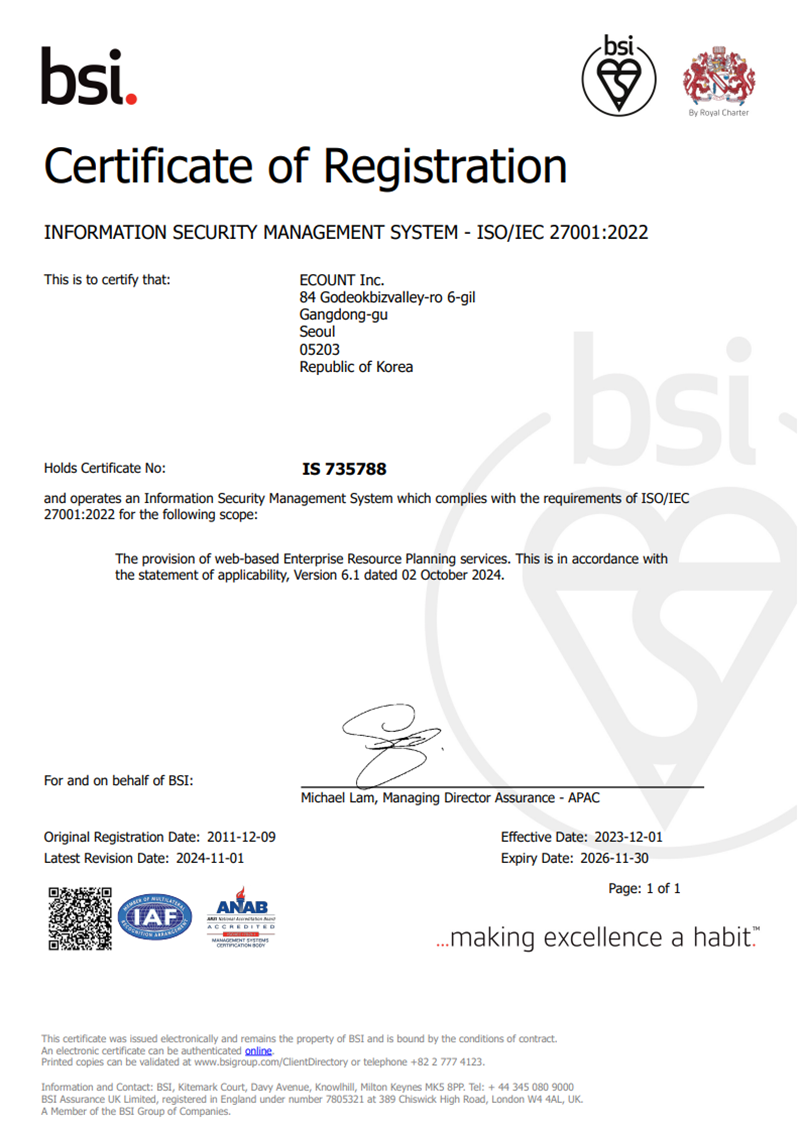
ECOUNT ได้รับการรับรองมาตรฐานความปลอดภัยสารสนเทศสากล ISO 27001
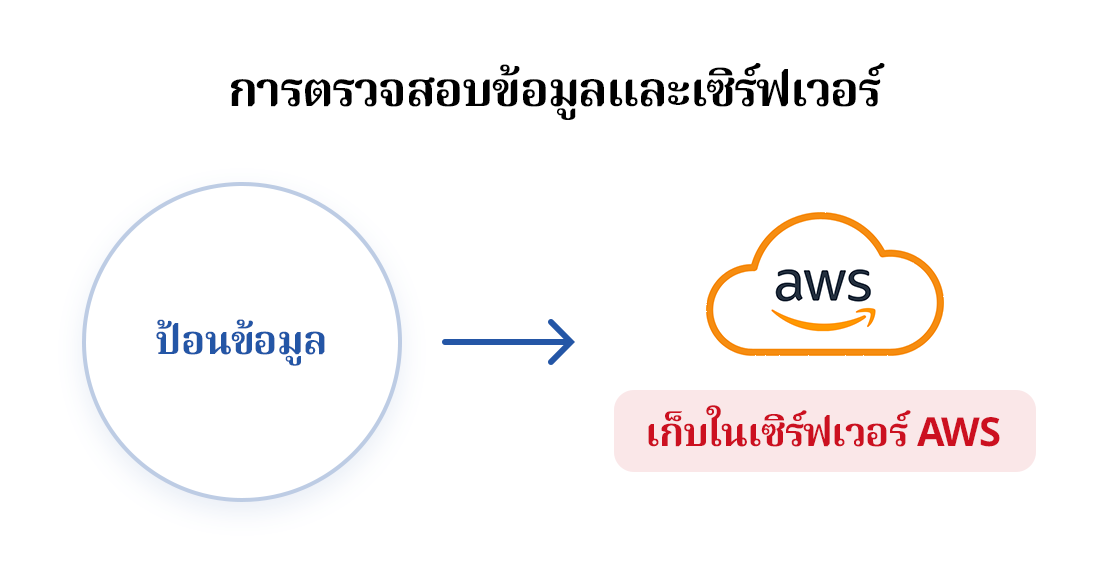
และใช้สภาพแวดล้อมคลาวด์บนพื้นฐานของ Amazon Web Services (AWS)
ได้รับการรับรอง ISO 27001
- ISO 27001 คือมาตรฐานสากลด้านความปลอดภัยของข้อมูลที่กำหนดโดยองค์การระหว่างประเทศว่าด้วยการมาตรฐาน (ISO)
ซึ่งตรวจสอบขีดความสามารถด้านความปลอดภัยขององค์กรจาก 93 รายการ
 ISO 27001
ECOUNT ได้รับและต่ออายุการรับรองด้านความปลอดภัย
ผ่านระบบความปลอดภัยดังต่อไปนี้
1. การตรวจสอบความปลอดภัยทั้งภายในและภายนอก
- ดำเนินการตรวจสอบกระบวนการด้านความปลอดภัยภายในบริษัททุกปี โดยบริษัทผู้เชี่ยวชาญด้านความปลอดภัยจากภายนอก
- ดำเนินการตรวจสอบช่องโหว่ของระบบผ่านการทดสอบเจาะระบบ (Penetration Test) และปรับปรุงแก้ไขช่องโหว่ที่พบ
- ภายในองค์กร เราแต่งตั้งผู้รับผิดชอบด้านการคุ้มครองข้อมูล เพื่อจัดทำและดำเนินการตามแผนการรักษาความปลอดภัย
2. การตรวจสอบและอบรมด้านความปลอดภัยสำหรับพนักงาน
- ตรวจสอบความปลอดภัยทั้งรายวันและรายเดือน เพื่อตรวจสอบว่ามีการจัดเก็บข้อมูลลูกค้าในคอมพิวเตอร์ของพนักงานหรือติดตั้งโปรแกรมที่ไม่ได้รับอนุญาตหรือไม่
- พนักงานทุกคนต้องจัดทำข้อตกลงรักษาความปลอดภัยก่อนเริ่มปฏิบัติงาน และเข้ารับการอบรมด้านการคุ้มครองข้อมูลเป็นประจำทุกปี
- กำหนดระดับความปลอดภัยแตกต่างกันสำหรับพนักงานแต่ละคน และป้องกันไม่ให้ผู้ไม่มีสิทธิ์เข้าถึงข้อมูล
- ดำเนินการรักษาความปลอดภัยด้านบุคลากรโดยเพิกถอนสิทธิ์การเข้าถึงข้อมูลเมื่อมีการโยกย้ายตำแหน่งของพนักงาน
- ป้องกันข้อมูลรั่วไหลจากมัลแวร์โดยบริหารจัดการโปรแกรมป้องกันไวรัสบนคอมพิวเตอร์ของพนักงาน
3. การเข้ารหัสข้อมูลลูกค้า
- เมื่อส่งข้อมูลที่ลูกค้าระบุใน ECOUNT ไปยังระบบ จะใช้การสื่อสารแบบเข้ารหัส
- ข้อมูลส่วนบุคคลที่สำคัญ เช่น เลขประจำตัวประชาชน หมายเลขบัญชีธนาคาร หมายเลขบัตร จะถูกเข้ารหัสด้วยอัลกอริทึมก่อนจัดเก็บไว้ในเซิร์ฟเวอร์
4. การจัดการสินทรัพย์สารสนเทศและระบบอย่างเป็นระบบ
- ECOUNT บริหารจัดการทรัพย์สินสารสนเทศของลูกค้าโดยตรวจสอบสถานะการทำงานของระบบแบบเรียลไทม์
- จำแนกทรัพย์สินสารสนเทศขององค์กรตามระดับความสำคัญ และบริหารจัดการข้อมูลโดยกำหนดระดับความปลอดภัย
ที่แตกต่างกัน - มีระบบสำหรับจัดการความเสี่ยงที่อาจเกิดขึ้น เช่น การละเมิดข้อมูลและการหยุดชะงักของบริการ
- หากตรวจพบความเสี่ยงต่อทรัพย์สินสารสนเทศจากการตรวจสอบ จะเพิ่มความเสถียรของระบบด้วยการปรับปรุงระบบ
5. การควบคุมการเข้าถึงข้อมูล
- ดำเนินการระบบที่ตรวจจับและบล็อกภัยคุกคามจากภายนอกโดยอัตโนมัติ และมีบุคลากรผู้เชี่ยวชาญด้านความปลอดภัยเป็นผู้ดูแล
- ติดตั้งระบบควบคุมการเข้าออกและ CCTV ในสำนักงานแต่ละแห่งและห้องเซิร์ฟเวอร์ เพื่อป้องกันการบุกรุกโดยไม่ได้รับอนุญาตจากบุคคลภายนอก
- จำกัดและบริหารจัดการสิทธิ์การเข้าถึงข้อมูลให้น้อยที่สุดโดยใช้ระบบรักษาความปลอดภัย เช่น Firewall
6. การสำรองข้อมูลและการอัปเกรดระบบ
- สำรองข้อมูลเป็นระยะ เพื่อป้องกันไม่ให้ข้อมูลสำคัญของลูกค้าสูญหายจากอุบัติเหตุหรือความผิดพลาด
- ตรวจสอบระบบเป็นระยะและอัปเดตเวอร์ชันระบบเพื่อดำเนินการแก้ไขช่องโหว่ด้านความปลอดภัย
- การเปลี่ยนแปลงระบบ เช่น การอัปเกรดโปรแกรม จะดำเนินการภายใต้การวิเคราะห์และการจัดการอย่างรอบคอบ
โดยผู้เชี่ยวชาญ
7. การจัดตั้งระบบกู้คืนจากภัยพิบัติ
- ECOUNT จัดตั้งระบบกู้คืนจากภัยพิบัติเพื่อให้บริการสามารถดำเนินต่อเนื่องได้เมื่อเกิดภัยพิบัติ
- ดำเนินการฝึกซ้อมการกู้คืนจากภัยพิบัติเพื่อตรวจสอบประสิทธิภาพของแผนการกู้คืนข้อมูล
จัดเก็บเซิร์ฟเวอร์บน Amazon Web
Services (AWS)
- ECOUNT ใช้สภาพแวดล้อมคลาวด์บนพื้นฐานของ Amazon Web
Services (AWS) - เนื่องจากได้รับการใช้ระบบความปลอดภัยของเซิร์ฟเวอร์จาก AWS
เราจึงดำเนินระบบความปลอดภัยที่รองรับภัยคุกคามจากภายนอก
เช่น การโจมตี DDoS - บุคลากรผู้เชี่ยวชาญด้านความปลอดภัยของ ECOUNT
ตรวจติดตามเซิร์ฟเวอร์และข้อมูล และปิดกั้นปัจจัยเสี่ยง
ผู้ใช้งานสามารถตั้งค่าความปลอดภัยได้ด้วยตนเอง
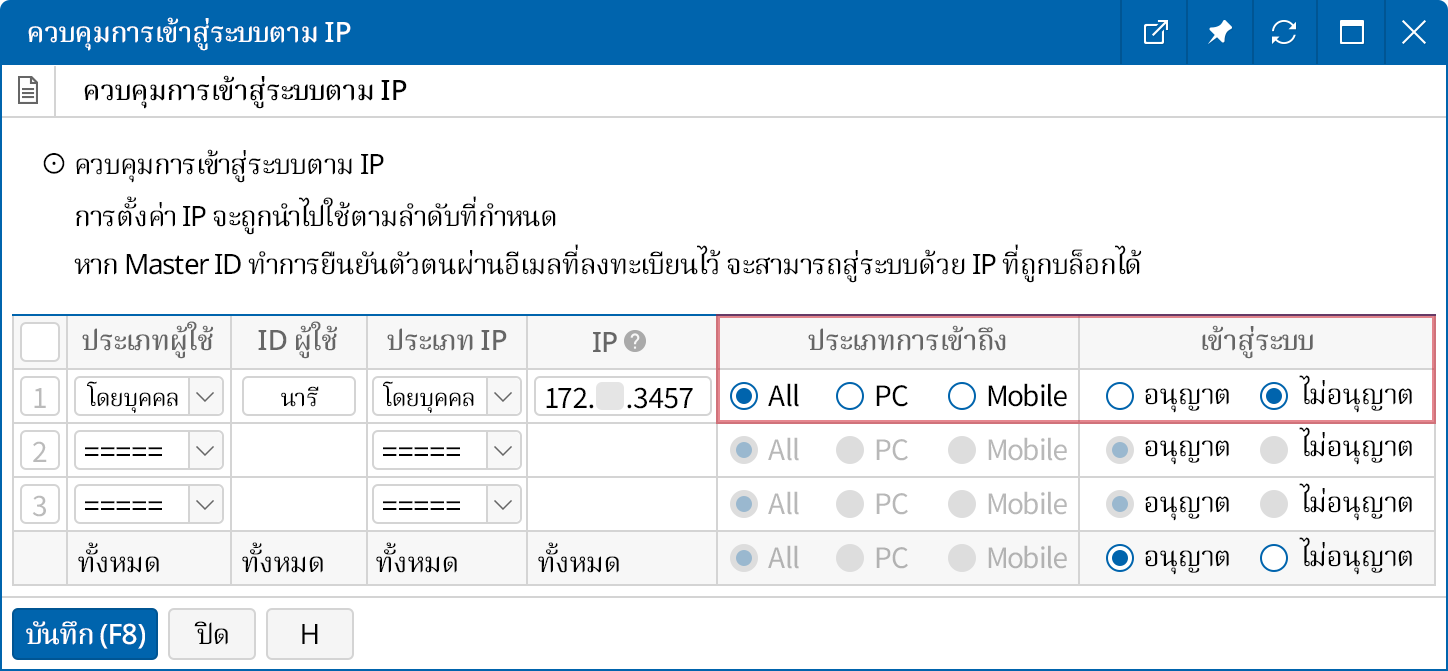
- ผู้ใช้สามารถอนุญาตหรือบล็อกการเข้าสู่ระบบจาก IP ที่ระบุได้ด้วยตนเอง
- สามารถกำหนดช่วงเวลาจำกัดการเข้าถึงโปรแกรมสำหรับแต่ละ ID ได้
- สามารถเพิ่มความเข้มงวดของขั้นตอนการยืนยันตัวตน
- เมื่อเข้าสู่ระบบด้วยการตั้งค่าการยืนยันตัวตนแบบ 2 ขั้นตอน
- สามารถตั้งค่ารอบการเปลี่ยนรหัสผ่านได้